
🚨 ವೆಬ್ಸೈಟ್ ಮಾಲೀಕರೇ ಬಿಗ್ ಅಲರ್ಟ್: ಇಂದೇ ನಿಮ್ಮ PHP ಅಪ್ಡೇಟ್ ಮಾಡಿ, ಇಲ್ಲದಿದ್ದರೆ ಅಪಾಯ ಖಂಡಿತ!
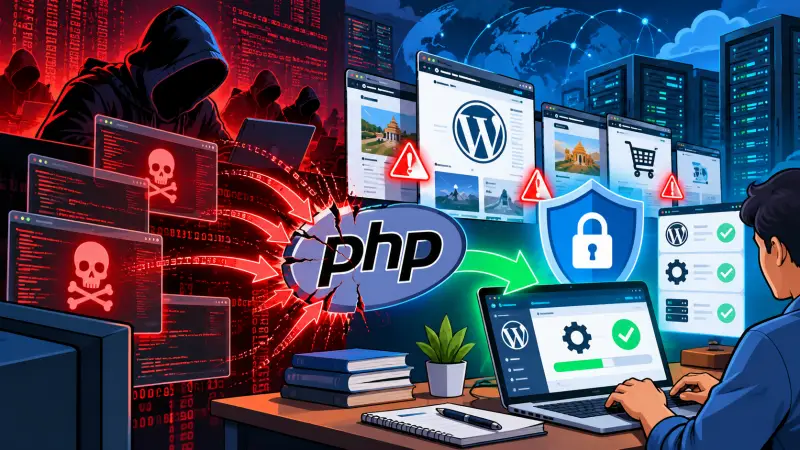
ನವದೆಹಲಿ : ಜಾಗತಿಕವಾಗಿ ವೆಬ್ಸೈಟ್ಗಳ ಭದ್ರತೆಗೆ ಸವಾಲಾಗಿರುವ PHP2Shell ಹೆಸರಿನ ಎರಡು ಗಂಭೀರ ಸಾಫ್ಟ್ವೇರ್ ದುರ್ಬಲತೆಗಳ ಕುರಿತು ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರು ಎಚ್ಚರಿಕೆ ನೀಡಿದ್ದಾರೆ.
PHP ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯ ಮೂಲ ವ್ಯವಸ್ಥೆಯಲ್ಲಿರುವ ಈ ದೋಷಗಳನ್ನು ಬಳಸಿಕೊಂಡು, ದೃಢೀಕರಣವಿಲ್ಲದೆಯೇ ದೂರದಿಂದ ದುರುದ್ದೇಶಪೂರಿತ ಕೋಡ್ ಕಾರ್ಯಗತಗೊಳಿಸುವ ಸಾಧ್ಯತೆಯಿದೆ. CVE-2026-109618 ಮತ್ತು CVE-2026-109619 ಎಂದು ಗುರುತಿಸಲಾದ ಈ ಎರಡೂ ದುರ್ಬಲತೆಗಳಿಗೆ CVSS 4.0 ಮಾನದಂಡದಲ್ಲಿ 9.2 ಅಂಕ ನೀಡಲಾಗಿದೆ.
ಅಕ್ಟೋಬರ್ 21ರಂದು PHP ಅಭಿವೃದ್ಧಿ ತಂಡವು ಭದ್ರತಾ ತಿದ್ದುಪಡಿ ಆವೃತ್ತಿಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದ್ದು, ಬಳಕೆದಾರರು ತಕ್ಷಣ ನವೀಕರಿಸಿಕೊಳ್ಳುವಂತೆ ಸೂಚಿಸಿದೆ.
ಏನಿದು PHP2Shell ದುರ್ಬಲತೆ? : ವೆಬ್ಸೈಟ್ಗಳ ಸರ್ವರ್ ಭಾಗದಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುವ PHP ತಂತ್ರಾಂಶದಲ್ಲಿ ಕಂಡುಬಂದಿರುವ ಎರಡು ಪ್ರತ್ಯೇಕ ಮೆಮೊರಿ ನಿರ್ವಹಣಾ ದೋಷಗಳೇ ಈ ಅಪಾಯಕ್ಕೆ ಕಾರಣ. ಮೊದಲನೆಯದು ಮೆಮೊರಿ ಕೊರತೆಯ ಸಂದರ್ಭದಲ್ಲಿನ ದೋಷಪೂರಿತ ನಿರ್ವಹಣೆಗೆ ಸಂಬಂಧಿಸಿದ್ದರೆ, ಎರಡನೆಯದು ಈಗಾಗಲೇ ಮುಕ್ತಗೊಳಿಸಲಾದ ಮೆಮೊರಿಯನ್ನು ಮತ್ತೆ ಬಳಸುವ ಸ್ಥಿತಿಗೆ ಸಂಬಂಧಿಸಿದೆ.
ಈ ದೋಷಗಳನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಂಡರೆ ದಾಳಿಕೋರರು ಸರ್ವರ್ನಲ್ಲಿ ಕೋಡ್ ಕಾರ್ಯಗತಗೊಳಿಸುವುದು, ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಯನ್ನು ಪ್ರವೇಶಿಸುವುದು ಅಥವಾ ವೆಬ್ಸೈಟ್ನ ನಿಯಂತ್ರಣಕ್ಕೆ ಧಕ್ಕೆ ತರುವ ಸಾಧ್ಯತೆಯಿದೆ.
ಸೈಬರ್ ಭದ್ರತಾ ಸಂಸ್ಥೆಗಳ ವರದಿಗಳ ಪ್ರಕಾರ, ಈ ದುರ್ಬಲತೆಗಳಿಗೆ ಸಂಬಂಧಿಸಿದ ದಾಳಿಯ ಪ್ರಯತ್ನಗಳು ಅಧಿಕೃತ ಬಹಿರಂಗಪಡಿಸುವಿಕೆಗೆ ಮುನ್ನವೇ ಕಂಡುಬಂದಿವೆ. PHP ಬಳಸುವ WordPress, Drupal ಮತ್ತು Joomla ಮುಂತಾದ ವ್ಯವಸ್ಥೆಗಳೂ ಅಪಾಯಕ್ಕೆ ಒಳಗಾಗುವ ಸಾಧ್ಯತೆಯಿದೆ. ಆದರೆ ಪ್ರತಿಯೊಂದು ವೆಬ್ಸೈಟ್ ಕೂಡ ದಾಳಿಗೆ ಒಳಗಾಗಿದೆ ಎಂದರ್ಥವಲ್ಲ; ಅದರಲ್ಲಿರುವ PHP ಆವೃತ್ತಿ, ಸರ್ವರ್ ಸಂರಚನೆ ಮತ್ತು ಅನ್ವಯಿಸಿರುವ ಭದ್ರತಾ ತಿದ್ದುಪಡಿಗಳು ಅಪಾಯವನ್ನು ನಿರ್ಧರಿಸುತ್ತವೆ.
ಯಾವ ಆವೃತ್ತಿಗಳಿಗೆ ತಿದ್ದುಪಡಿ ಬಿಡುಗಡೆಯಾಗಿದೆ? : PHP ಅಭಿವೃದ್ಧಿ ತಂಡವು ಅಕ್ಟೋಬರ್ 21ರಂದು ಈ ಕೆಳಗಿನ ಭದ್ರತಾ ಆವೃತ್ತಿಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದೆ
🏳 PHP 8.5.12 , 🏳 PHP 8.4.27 ,🏳 PHP 8.3.36 , 🏳 PHP 8.2.35
ಈ ಆವೃತ್ತಿಗಳು ಸಂಬಂಧಿತ ದುರ್ಬಲತೆಗಳಿಗೆ ತಿದ್ದುಪಡಿಗಳನ್ನು ಒಳಗೊಂಡಿವೆ. PHP 8.1 ಮತ್ತು ಅದಕ್ಕಿಂತ ಹಳೆಯ ಆವೃತ್ತಿಗಳು ಅಧಿಕೃತ ಬೆಂಬಲದಿಂದ ಹೊರಗಿರುವುದರಿಂದ, ಬಳಕೆದಾರರು ತಮ್ಮ ಸರ್ವರ್ ಪೂರೈಕೆದಾರರಿಂದ ತಿದ್ದುಪಡಿ ಲಭ್ಯತೆ ಪರಿಶೀಲಿಸಬೇಕು ಅಥವಾ ಬೆಂಬಲಿತ ಆವೃತ್ತಿಗೆ ವರ್ಗಾವಣೆಯ ಯೋಜನೆ ರೂಪಿಸಬೇಕು. ಕೆಲವು Linux ವಿತರಣೆಗಳು ಮತ್ತು ದೀರ್ಘಾವಧಿ ಬೆಂಬಲ ನೀಡುವ ಪೂರೈಕೆದಾರರು ಪ್ರತ್ಯೇಕ ತಿದ್ದುಪಡಿಗಳನ್ನು ಒದಗಿಸಬಹುದು.
🚧 ವೆಬ್ಸೈಟ್ ಮಾಲೀಕರು ಏನು ಮಾಡಬೇಕು?
ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರು ವೆಬ್ಸೈಟ್ ನಿರ್ವಾಹಕರಿಗೆ ತಕ್ಷಣದ ಕ್ರಮಗಳನ್ನು ಶಿಫಾರಸು ಮಾಡಿದ್ದಾರೆ.
▶ ವೆಬ್ಸೈಟ್ ಮತ್ತು ಸರ್ವರ್ನಲ್ಲಿ ಬಳಸುತ್ತಿರುವ PHP ಆವೃತ್ತಿಯನ್ನು ಪರಿಶೀಲಿಸಬೇಕು.
🆕 ಹೋಸ್ಟಿಂಗ್ ಪೂರೈಕೆದಾರರ ಮೂಲಕ ತಿದ್ದುಪಡಿ ಹೊಂದಿರುವ ಬೆಂಬಲಿತ PHP ಆವೃತ್ತಿಗೆ ಅಪ್ಡೇಟ್ ಮಾಡಿಸಬೇಕು.
⛔ ಅಪ್ಡೇಟ್ ನಂತರ ಅಗತ್ಯವಿರುವ PHP ಪ್ರಕ್ರಿಯೆಗಳು ಮತ್ತು ಸರ್ವರ್ ಸೇವೆಗಳನ್ನು ಮರುಪ್ರಾರಂಭಿಸಿ, ಬದಲಾವಣೆ ಸರಿಯಾಗಿ ಜಾರಿಯಾಗಿರುವುದನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಬೇಕು.
🚫 ಸರ್ವರ್ ಲಾಗ್ಗಳು, ಅನುಮಾನಾಸ್ಪದ ವಿನಂತಿಗಳು, ಅನಧಿಕೃತ ಫೈಲ್ ಬದಲಾವಣೆಗಳು ಮತ್ತು ಅಸಾಮಾನ್ಯ ಚಟುವಟಿಕೆಗಳನ್ನು ಪರಿಶೀಲಿಸಬೇಕು.
🆘 ತಕ್ಷಣ ಪ್ಯಾಚ್ ಮಾಡಲು ಸಾಧ್ಯವಾಗದಿದ್ದರೆ, ಭದ್ರತಾ ತಜ್ಞರ ಸಲಹೆಯಂತೆ ಅಪಾಯದಲ್ಲಿರುವ ಸಾರ್ವಜನಿಕ ಸಂಪರ್ಕಿತ ವ್ಯವಸ್ಥೆಗಳನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಪ್ರತ್ಯೇಕಿಸುವುದನ್ನು ಪರಿಗಣಿಸಬೇಕು.
WordPress ಬಳಕೆದಾರರು ಗಮನಿಸಬೇಕಾದ ಅಂಶ : WordPress ವೆಬ್ಸೈಟ್ ನಡೆಸುತ್ತಿರುವವರು ಥೀಮ್ ಮತ್ತು ಪ್ಲಗಿನ್ಗಳನ್ನು ಮಾತ್ರ ಅಪ್ಡೇಟ್ ಮಾಡಿದರೆ ಸಾಕಾಗುವುದಿಲ್ಲ. PHP ಸಾಮಾನ್ಯವಾಗಿ ಹೋಸ್ಟಿಂಗ್ ಸರ್ವರ್ನಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುವುದರಿಂದ, ಅದರ ಆವೃತ್ತಿಯನ್ನು ಪ್ರತ್ಯೇಕವಾಗಿ ಪರಿಶೀಲಿಸುವುದು ಮುಖ್ಯ. ಹೋಸ್ಟಿಂಗ್ ನಿಯಂತ್ರಣ ಫಲಕದಲ್ಲಿ PHP ಆವೃತ್ತಿ ಬದಲಾಯಿಸುವ ಆಯ್ಕೆ ಇರಬಹುದು, ಆದರೆ ವೆಬ್ಸೈಟ್ನ ಹೊಂದಾಣಿಕೆ ಮತ್ತು ಬ್ಯಾಕಪ್ ಖಚಿತಪಡಿಸಿಕೊಂಡು ಬದಲಾವಣೆ ಮಾಡಬೇಕು. ಅಗತ್ಯವಿದ್ದರೆ ಹೋಸ್ಟಿಂಗ್ ತಾಂತ್ರಿಕ ಬೆಂಬಲವನ್ನು ಸಂಪರ್ಕಿಸಬೇಕು.
ವೆಬ್ಸೈಟ್ ನಿರ್ವಾಹಕರೇ ಎಚ್ಚರ: ಭದ್ರತೆಯಲ್ಲಿ ನಿರ್ಲಕ್ಷ್ಯ ಬೇಡ
ಡಿಜಿಟಲ್ ಜಗತ್ತಿನಲ್ಲಿ ಒಂದು ಸಣ್ಣ ಸಾಫ್ಟ್ವೇರ್ ದೋಷವೂ ದೊಡ್ಡ ಭದ್ರತಾ ಅಪಾಯಕ್ಕೆ ಕಾರಣವಾಗಬಹುದು. ಆದ್ದರಿಂದ ವೆಬ್ಸೈಟ್ ಮಾಲೀಕರು, ನಿರ್ವಾಹಕರು ಮತ್ತು ಡೆವಲಪರ್ಗಳು ತಮ್ಮ ಸರ್ವರ್, PHP ಆವೃತ್ತಿ, ಥೀಮ್ ಹಾಗೂ ಪ್ಲಗಿನ್ಗಳನ್ನು ನಿಯಮಿತವಾಗಿ ಪರಿಶೀಲಿಸಿ, ಅಧಿಕೃತ ಭದ್ರತಾ ಅಪ್ಡೇಟ್ಗಳನ್ನು ತಡಮಾಡದೆ ಅಳವಡಿಸಿಕೊಳ್ಳಬೇಕು. ವೆಬ್ಸೈಟ್ನ ನಿಯಮಿತ ಬ್ಯಾಕಪ್ ಇಟ್ಟುಕೊಳ್ಳುವುದು, ಬಲವಾದ ಪಾಸ್ವರ್ಡ್ ಬಳಸುವುದು ಮತ್ತು ಅನುಮಾನಾಸ್ಪದ ಚಟುವಟಿಕೆಗಳ ಮೇಲೆ ನಿಗಾ ವಹಿಸುವುದೂ ಅಗತ್ಯ. ‘ವೆಬ್ಸೈಟ್ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿದೆ ಎಂದರೆ ಅದು ಸುರಕ್ಷಿತವಾಗಿದೆ ಎಂದರ್ಥವಲ್ಲ’ ಎಂಬ ಅರಿವು ಪ್ರತಿಯೊಬ್ಬ ಡಿಜಿಟಲ್ ಬಳಕೆದಾರನಿಗೂ ಇರಲಿ. ಮುನ್ನೆಚ್ಚರಿಕೆಯೇ ಸೈಬರ್ ದಾಳಿಯ ವಿರುದ್ಧದ ಮೊದಲ ರಕ್ಷಣೆ.